

As empresas do varejo brasileiro nunca movimentaram tanto dinheiro em transações eletrônicas quanto agora. E nunca estiveram tão expostas a golpes financeiros sofisticados, que já não miram apenas o consumidor final, mas as próprias operações corporativas: os processos de pagamento, o ciclo de contas a pagar e a receber, os sistemas de integração com bancos e adquirentes e a equipe financeira que aprova transferências todos os dias.
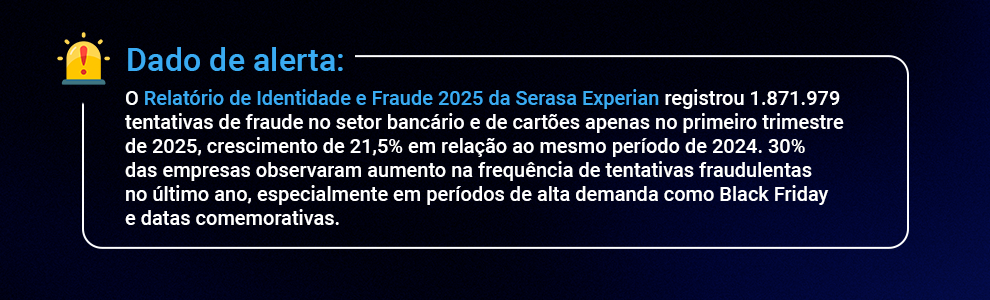
Os números confirmam a gravidade. Segundo o Relatório do Varejo 2025 da Adyen, fraudes geraram, em média, um prejuízo de R$ 11,2 milhões a empresas no último ano, alta de 35% em relação ao levantamento anterior.
A Febraban confirmou que golpes causaram R$ 10,1 bilhões de prejuízo no Brasil em 2024, e o Anuário Brasileiro de Segurança Pública 2025 registrou quatro golpes por minuto no país. Esses dados reafirmam o que vemos nos noticiários corporativos.
Neste artigo, você vai entender quais são os principais vetores de golpes financeiros que afetam operações corporativas de varejo, como a engenharia social e a inteligência artificial estão sendo usadas por criminosos para enganar equipes financeiras, e de que forma o Yfinapay e o ecossistema SAP funcionam como camadas de proteção para operações de alto volume.
Continue lendo.
Quais os golpes financeiros que mais impactam o varejo?
A maioria dos golpes financeiros que atingem empresas de varejo explora processos aparentemente normais: uma troca de e-mail com um fornecedor, uma solicitação de pagamento urgente, um arquivo de conciliação com dados levemente alterados.
E alguns deles ficam tão conhecidos que ganham nomes populares e alertas sociais. Mesmo assim, conhecer os vetores mais comuns é o primeiro passo para fechar esses pontos cegos.
Vamos conferi-los?
Engenharia social e fraude de BEC (Business Email Compromise)
A fraude de BEC é considerada pela Febraban uma das modalidades de maior impacto financeiro em empresas.
Nela, o criminoso se passa por um executivo, fornecedor ou parceiro via e-mail, instruindo o financeiro a realizar uma transferência urgente para uma conta diferente da habitual.
A comunicação é convincente, usa o nome e muitas vezes o estilo de escrita da pessoa que está sendo imitada, e cria um contexto de urgência que inibe a verificação adequada.
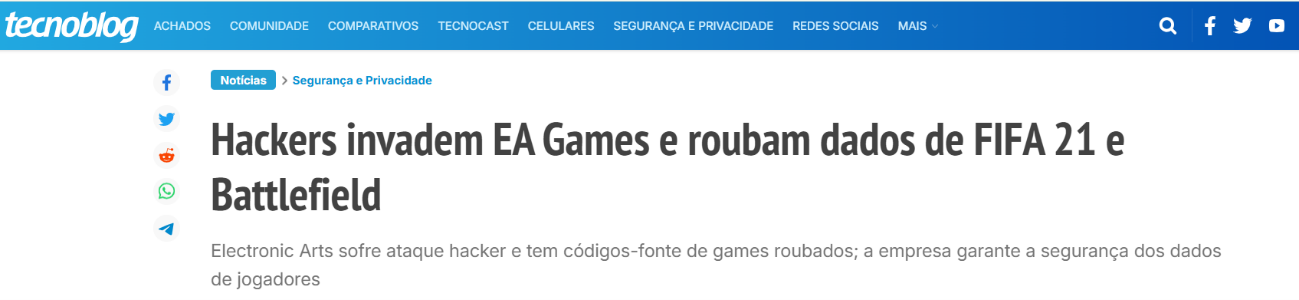
Veja este caso real: hackers se passaram por funcionários da EA Games e solicitaram à equipe de TI um novo token de acesso. Por meio da engenharia social, conseguiram atravessar a dupla verificação e obter o código-fonte de jogos famosos e outros recursos de desenvolvimento da empresa.
Fraude de fornecedor e desvio de pagamentos
Criminosos criam fornecedores falsos no sistema ou comprometem credenciais de fornecedores legítimos para alterar os dados bancários cadastrados antes de uma remessa de pagamento.
Em operações com alto volume de contas a pagar, essa alteração pode não ser percebida antes que o pagamento seja processado.
A rastreabilidade do histórico de alterações cadastrais dentro do ambiente SAP, por exemplo, é a principal barreira contra esse tipo de golpe. Se toda modificação de dados de fornecedor gera uma trilha de auditoria com usuário, data e justificativa, o risco de desvio cai drasticamente.
Chargeback fraud em operações de alto volume
O chargeback fraudulento, em que o comprador recebe o produto e contesta a transação alegando não reconhecê-la, não é exclusivo do e-commerce.
Em operações multicanal com alto volume de vendas, o chargeback em escala pode gerar perdas significativas que só aparecem no fechamento da adquirente, semanas depois da venda.
Sem conciliação automática cruzando venda, pagamento e contestação dentro do SAP, a empresa não tem visibilidade em tempo hábil para acionar os mecanismos de contestação.
Desvio e manipulação em pagamentos via Pix corporativo
O Pix corporativo democratizou os pagamentos B2B, mas também criou novos vetores de risco.
Segundo dados do Banco Central, as perdas com fraudes no Pix chegaram a R$ 4,9 bilhões em 2024, crescimento de 70% em relação a 2023. Para empresas que realizam pagamentos de alto valor via Pix, a ausência de alçadas de aprovação parametrizadas, rastreabilidade do responsável pela aprovação e validação do destinatário dentro do SAP representa uma exposição considerável.
IA generativa como ferramenta de golpe financeiro: o novo vetor que multiplica o risco
Se os golpes financeiros corporativos já eram sofisticados, a disponibilidade de ferramentas de IA generativa para qualquer pessoa criou um salto qualitativo nas técnicas de ataque.
Segundo o Relatório do Varejo 2025 da Adyen, 23% dos consumidores e 41% dos varejistas já identificaram o uso de IA por criminosos para criar fraudes mais sofisticadas e personalizadas.
Os três vetores mais relevantes dessa nova geração de golpes para operações corporativas são:
- Deepfake de voz: criminosos clonam a voz de executivos usando amostras de áudio disponíveis em entrevistas, podcasts e vídeos públicos para ligar para o financeiro pedindo aprovação urgente de transferências. A voz é indistinguível da real em uma chamada telefônica comum;
- Phishing hiper-personalizado por IA: e-mails fraudulentos gerados por IA analisam o histórico de comunicação da empresa, os nomes dos fornecedores, os valores habituais de transação e o estilo de escrita dos executivos para criar mensagens praticamente idênticas às legítimas;
- Clonagem de identidade executiva: perfis falsos de CFOs e diretores financeiros em redes sociais e aplicativos de mensagem são usados para solicitar aprovações de pagamento fora dos canais formais da empresa, explorando o senso de urgência e a autoridade hierárquica.
E aqui ressaltamos que a principal defesa contra esses golpes baseados em IA não é somente tecnológica, ok? Mas, sim, processual, afinal, nenhuma transferência de alto valor deve ser aprovada por canal único, especialmente voz ou mensagem direta.
Toda aprovação precisa ter dupla verificação dentro do sistema de alçadas da empresa.
Como identificar um golpe financeiro no e-commerce ou Marketplace?
Para empresas que utilizam websites, aplicativos ou marketplaces, é primordial ficar atento à identificação de possíveis golpes ou tentativas de fraude.
Confira agora boas práticas e dicas estratégicas para detectar fraudes:
Diferentes endereços cadastrados
Clientes utilizando múltiplos endereços de entrega em um curto período podem ser um sinal de fraude. Verifique a consistência dos dados antes de aprovar a compra.
Comportamento suspeito de compras
Fique atento(a) a clientes que fazem compras em grandes quantidades ou de produtos caros sem histórico de compras anteriores. Esse comportamento pode indicar autofraude ou uso de cartões clonados.
Transações de alto valor em horários incomuns
Compras realizadas em horários fora do comum, como durante a madrugada, podem ser suspeitas. Monitore e valide essas transações antes de processá-las.
Múltiplas tentativas de pagamento falhadas
Várias tentativas de pagamento recusadas podem indicar que alguém está tentando usar cartões de crédito roubados. Avalie essas tentativas e, se possível, bloqueie o cartão temporariamente.
Uso de e-mails temporários
Clientes utilizando e-mails descartáveis ou temporários para realizar compras podem estar tentando esconder sua identidade. Avalie essas contas com cautela.
Informações inconsistentes
Dados de cadastro com informações inconsistentes, como números de telefone não válidos ou endereços incompletos, são sinais de alerta. Confirme a veracidade desses dados antes de concluir a venda.
Mudanças frequentes de endereço de IP
Compras feitas a partir de endereços IP que mudam frequentemente podem indicar fraude. Utilize ferramentas que rastreiam e analisam a localização geográfica dos clientes.
Solicitações de envio expresso
Fraudadores muitas vezes escolhem envios rápidos para receber os produtos antes que a fraude seja detectada. Verifique se o pedido justifica a urgência do envio.
Cartões de crédito de diferentes titulares
Uso de múltiplos cartões de crédito com nomes diferentes para realizar compras pode indicar uma tentativa de fraude. Confirme a legitimidade das transações.
Disputas frequentes de chargeback
Clientes que regularmente contestam compras solicitando estornos podem estar cometendo autofraude. Monitore essas contas de perto.
Ações práticas e iniciais para proteger o seu e-commerce
Para garantir a segurança do seu e-commerce, dos seus aplicativos ou até mesmo das vendas realizadas via WhatsApp contra golpes e fraudes financeiras, adote as seguintes medidas e estratégias:
- Verificação da identidade dos clientes: implemente processos rigorosos de verificação de identidade para novos clientes. Isso pode incluir a validação de documentos pessoais e informações de contato.
- Utilização de sistemas antifraude: invista em sistemas antifraude robustos que possam detectar padrões suspeitos de comportamento de compra, como transações incomuns ou compras em grande quantidade.
- Utilização de soluções e softwares protegidos: utilize softwares de e-commerce e soluções de pagamento que ofereçam proteção avançada contra fraudes cibernéticas. Mantenha esses sistemas sempre atualizados.
- Monitoramento e auditorias de segurança: realize auditorias regulares de segurança para identificar vulnerabilidades no seu sistema. Monitore continuamente as transações e atividades suspeitas.
- Parcerias com especialistas em tecnologia e segurança da informação: estabeleça parcerias com consultorias ou empresas especializadas em cibersegurança para auxiliar na proteção dos seus dados e operações online.
Como o Yfinapay e o ecossistema SAP protegem operações financeiras de alto volume
O ambiente SAP tem, por arquitetura, características que funcionam como barreiras naturais contra golpes financeiros corporativos: trilha de auditoria nativa, controle de perfis de acesso, fatos geradores contábeis que não toleram divergências e um histórico completo de cada lançamento, alteração cadastral e aprovação de pagamento.
Quando as soluções financeiras operam dentro do SAP, essas barreiras protegem automaticamente. Quando operam por fora, essa proteção deixa de existir.
O Yfinapay, plataforma de automação financeira da YTecnologia desenvolvida nativamente sobre o SAP BTP, incorpora essas proteções ao ciclo de pagamentos corporativos.
As principais camadas de segurança que o Yfinapay oferece são:
- Alçadas de aprovação parametrizadas dentro do SAP: pagamentos via Pix, TED e boleto passam por fluxo de aprovação configurável por valor, tipo de transação e perfil do responsável, registrado no ERP com usuário, data e hora, eliminando a possibilidade de aprovação por canal externo não rastreável;
- Rastreabilidade completa de alterações cadastrais: qualquer modificação nos dados bancários de fornecedores gera registro automático no SAP com o usuário responsável, impedindo que alterações fraudulentas de conta passem despercebidas antes do pagamento;
- Conciliação bancária automática em D+0: cruzamento em tempo real de extratos de múltiplos bancos com os lançamentos do SAP via Open Finance, identificando discrepâncias antes que se acumulem e se tornem invisíveis no volume;
- Gestão de pagamentos sem acesso a portais bancários externos: ao eliminar a necessidade de acessar internet banking de múltiplos bancos, o Yfinapay elimina também o vetor de ataque de golpes baseados em engenharia social que exploram portais externos;
- Conformidade LGPD e Clean Core: todo o fluxo financeiro dentro do SAP respeita as regras de acesso, governança de dados e rastreabilidade exigidas pela LGPD, garantindo que os dados sensíveis da operação financeira não saiam do perímetro controlado do ERP.
💡Certificações SAP: O ecossistema SAP opera sobre infraestrutura certificada por padrões internacionais de segurança, incluindo ISO/IEC 27001 (gestão de segurança da informação) e SOC 2 Type II (controles de segurança em nuvem).
Golpes financeiros e YTecnologia: proteção que começa na arquitetura
A YTecnologia, com mais de 10 anos de especialização no ecossistema SAP e como SAP Silver Partner, ajuda empresas do varejo, atacarejo, setor farmacêutico, entre outros segmentos, a construir um ambiente confiável, seguro e eficiente contra golpes financeiros.
O Yfinapay centraliza o ciclo de pagamentos dentro do SAP com alçadas de aprovação, rastreabilidade de alterações, conciliação automática e eliminação de acessos externos não auditáveis.
👉Para entender como essas proteções se aplicam à realidade da sua operação, entre em contato com nossos especialistas.